 por
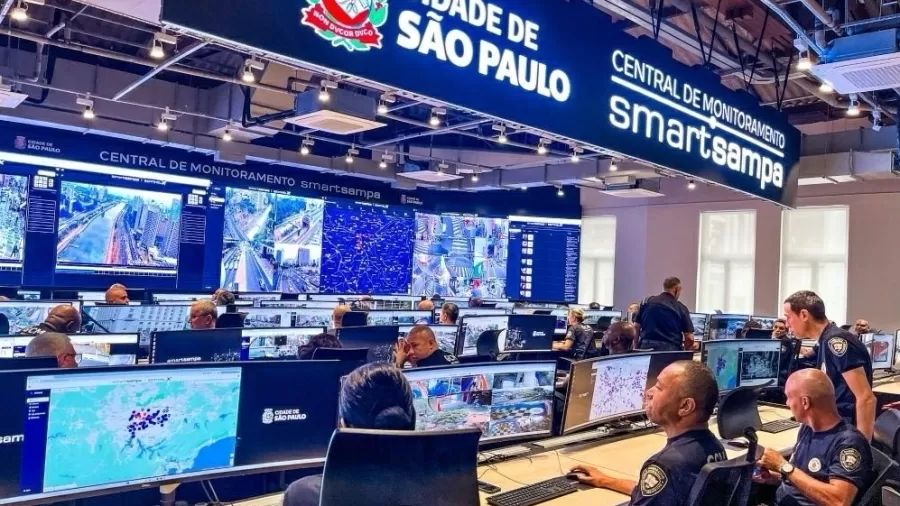
Em 20 de outubro de 2026, a imprensa revelou que dados do Smart Sampa, o programa de videomonitoramento da Prefeitura de São Paulo, ficaram cerca de 11 meses num repositório público na internet: 181 logins e senhas de usuários do sistema, dados de mais de 6.000 agentes de segurança e instruções para reproduzir a plataforma. Com essas informações, a reportagem do UOL acessou o sistema, ligado a mais de 58 mil câmeras. A Prefeitura atribuiu o caso a um vazamento ilegal feito por um servidor, já afastado e investigado, e afirmou que a plataforma não tem fragilidade. O episódio levanta algumas questões que valem para órgãos públicos e para as empresas que operam sistemas para ele, como o que um plano de resposta a incidentes deveria prever.
O tratamento para fins exclusivos de segurança pública fica fora da LGPD, mas deve observar os princípios e os direitos do titular, e a ANPD deve pedir relatórios de impacto (LGPD, art. 4º, III, a, e §§ 1º e 3º). Vazamento de dados de autenticação, como logins e senhas, ou de dados em larga escala, com risco relevante aos titulares, deve ser comunicado à ANPD e aos titulares em 3 dias úteis (Resolução CD/ANPD nº 15/2024, arts. 5º, 6º e 9º). A LGPD prevê planos de resposta a incidentes e remediação no programa de governança (art. 50, § 2º, I, g).
A LGPD e o regulamento da ANPD são federais, mas cada ente organiza a própria aplicação: no Município de São Paulo vale o Decreto nº 59.767/2020. Estados e outros municípios têm regulamentos próprios, e o contrato com a empresa fornecedora define parte das obrigações. Depende da lei e do regulamento do ente.
O que a reportagem relatou e o que a Prefeitura respondeu
Segundo o UOL, a plataforma permitia ver câmeras em ruas, creches, escolas, hospitais e bases da Guarda Civil Metropolitana, além de pesquisar nomes, CPFs e placas de veículos e acessar boletins de ocorrência. Os logins não exigiam verificação em duas etapas; depois do questionamento da reportagem, a verificação passou a ser exigida. Os dados foram retirados do repositório após o alerta.
Em nota, a Prefeitura afirmou que houve vazamento ilegal por um servidor, entre mais de 7.500 agentes, que ele foi afastado e que a conduta é apurada pela Corregedoria da Guarda Civil. Disse ainda que não houve uso indevido da plataforma, que o repositório não continha senhas de acesso, que reforçou a segurança com senhas exclusivas e autenticação em dois fatores e que o contrato prevê auditorias periódicas, testes de segurança e correção de vulnerabilidades. A reportagem não informa se houve comunicação do incidente à ANPD ou aos titulares.
A LGPD vale para câmeras de segurança pública?
Em parte. A LGPD não se aplica ao tratamento de dados realizado para fins exclusivos de segurança pública, defesa nacional, segurança do Estado ou investigação e repressão de infrações penais (art. 4º, III). A exclusão, porém, vem com condições:
- esse tratamento deve ser regido por lei específica, com medidas proporcionais e estritamente necessárias ao interesse público, observados o devido processo legal, os princípios gerais de proteção e os direitos do titular previstos na LGPD (art. 4º, § 1º);
- pessoa de direito privado só pode tratar esses dados em procedimentos sob tutela de pessoa jurídica de direito público, com informe específico à ANPD (art. 4º, § 2º);
- em nenhum caso a totalidade dos dados desse banco pode ser tratada por pessoa de direito privado, salvo a de capital integralmente público (art. 4º, § 4º);
- a ANPD emite opiniões técnicas ou recomendações sobre essas exceções e deve solicitar aos responsáveis relatórios de impacto à proteção de dados (art. 4º, § 3º).
Um sistema como o Smart Sampa reúne dados de naturezas diferentes: imagens e alertas usados no policiamento, mas também cadastros e credenciais dos servidores que operam a plataforma. Cada tratamento precisa ser examinado pela sua finalidade. A regra geral para o Poder Público é tratar dados para cumprir a finalidade pública e as competências legais, informar com clareza a previsão legal, a finalidade e as práticas adotadas, e indicar um encarregado (art. 23, I e III).
Há ainda um ponto de partida que não depende da LGPD: a proteção de dados pessoais é direito fundamental desde a Emenda Constitucional nº 115/2022 (Constituição, art. 5º, LXXIX).
Senhas e cadastros de servidores: quando o incidente deve ser comunicado
Para a ANPD, incidente de segurança é qualquer evento adverso confirmado que viole a confidencialidade, a integridade, a disponibilidade ou a autenticidade de dados pessoais (Resolução CD/ANPD nº 15/2024, art. 3º, XII). A definição não depende de quem causou o evento: a conduta ilícita de um servidor e o incidente de segurança não se excluem. A apuração disciplinar corre em paralelo e não dispensa as providências da LGPD.
A comunicação à ANPD e aos titulares é obrigatória quando o incidente puder afetar significativamente interesses e direitos fundamentais e envolver ao menos um critério do art. 5º do regulamento. Dois deles aparecem no relato da reportagem: dados de autenticação em sistemas, como logins e senhas (art. 5º, IV), e dados em larga escala (art. 5º, VI). Afetar significativamente inclui, por exemplo, risco à integridade física, à imagem e à reputação dos titulares (art. 5º, § 1º), o que pesa quando se trata de agentes de segurança.
O regulamento vale também para o Poder Público. Ele dá às entidades públicas regra própria apenas para o prazo de guarda do registro, que segue as normas de documentos de guarda permanente (art. 10, § 2º). A LGPD, por sua vez, exige que a comunicação traga a natureza dos dados, os titulares envolvidos, as medidas de segurança, os riscos, os motivos de eventual demora e as medidas de mitigação (art. 48, § 1º), e manda avaliar se os dados estavam ininteligíveis para terceiros (art. 48, § 3º).
- Conhecimento do incidente
Começa a contar o prazo quando o controlador sabe que o incidente afetou dados pessoais.
Res. CD/ANPD 15/2024, art. 6º, § 1º
- Comunicação à ANPD3 dias úteis
Pelo formulário da ANPD, com o conteúdo mínimo do regulamento.
Res. CD/ANPD 15/2024, art. 6º; LGPD, art. 48
- Comunicação aos titulares3 dias úteis
Em linguagem simples e, se possível, de forma individual.
Res. CD/ANPD 15/2024, art. 9º
- Complementação à ANPD20 dias úteis
Informações que faltaram na primeira comunicação, de forma fundamentada.
Res. CD/ANPD 15/2024, art. 6º, § 3º
- Registro do incidente
Obrigatório mesmo quando não há comunicação; no Poder Público, a guarda segue as regras de documentos permanentes.
Res. CD/ANPD 15/2024, art. 10 e § 2º
O que o RIPD do Smart Sampa prevê
O relatório de impacto à proteção de dados (RIPD) é a documentação do controlador que descreve os tratamentos que podem gerar riscos e as medidas de mitigação (LGPD, art. 5º, XVII). O do Smart Sampa está publicado como anexo do relatório de transparência do programa, com data de 10 de março de 2025 e aviso de que está em atualização. Entre outros pontos, ele:
- lista como dados coletados as imagens de vídeo e a data e a hora da coleta;
- prevê a eliminação, em 30 dias, dos dados sem interesse do poder público, “incluindo as imagens e dados biométricos”, e o atendimento de pedidos de eliminação em até 5 dias úteis;
- identifica como riscos o uso indevido, as falhas de segurança que permitam acesso não autorizado e a possibilidade de vazamento, e classifica como de risco alto as falhas de segurança que permitem o acesso não autorizado a dados pessoais;
- indica como medidas o controle de acesso, a criptografia, auditorias, treinamento e “autenticação forte, com exigências mínimas de caracteres nas senhas”;
- aponta como controladores o Município e a empresa contratada, quando decidir em conjunto, como operadora a empresa contratada e, como encarregados, o Controlador Geral do Município e um representante da empresa.
Lido ao lado da reportagem, o relatório deixa pontos para revisão na atualização anunciada:
| Ponto | O que o RIPD traz | Referência |
|---|---|---|
| Dados tratados | Imagens, data e hora. Não lista credenciais de usuários, cadastros de agentes nem as consultas a nomes, CPFs e placas descritas pela reportagem. | O RIPD deve descrever os tipos de dados coletados (LGPD, art. 38, parágrafo único). Biometria é dado sensível (art. 5º, II). |
| Autenticação | Senhas com exigência mínima de caracteres. Não menciona autenticação em dois fatores, adotada depois da reportagem. | Medidas de segurança desde a concepção (art. 46, § 2º). |
| Resposta a incidentes | Não descreve plano de resposta, registro de incidentes nem comunicação à ANPD e aos titulares. | Planos de resposta e remediação (art. 50, § 2º, I, g); Res. CD/ANPD 15/2024. |
| Base do tratamento | Cita “consentimento explícito” como medida. | O Poder Público trata dados para a finalidade pública e as competências legais (art. 23). |
| Encarregado | Controlador Geral do Município, pela redação original do decreto municipal. | Desde o Decreto nº 65.117/2026, secretarias e subprefeituras designam encarregado por portaria (Decreto nº 59.767/2020, art. 5º). |
A ANPD pode solicitar a agentes do Poder Público a publicação de relatórios de impacto e sugerir padrões e boas práticas (LGPD, art. 32). Para o tratamento de segurança pública, o pedido de relatório é dever da ANPD (art. 4º, § 3º).
O que um plano de resposta a incidentes deve ter
A LGPD prevê que o programa de governança em privacidade conte com planos de resposta a incidentes e remediação e seja atualizado com base em monitoramento contínuo e avaliações periódicas (art. 50, § 2º, I, g e h). No Município de São Paulo, o decreto que regulamenta a LGPD inclui expressamente “o plano de respostas a incidentes de segurança” no programa de governança (Decreto nº 59.767/2020, art. 2º, XIII, na redação do Decreto nº 65.117/2026), e cabe ao encarregado orientar o registro e a comunicação de incidentes (art. 6º, § 1º, I).
O plano é o documento que diz, antes do incidente, quem faz o quê e em que prazo. Para um sistema operado por empresa contratada, ele precisa valer para os dois lados do contrato:
- Papéis definidos. Quem coordena a resposta no órgão, quem responde na empresa, quem fala com a ANPD (o encarregado) e quem decide sobre a comunicação aos titulares.
- Canal de aviso da empresa ao órgão. Prazo contratual curto para o operador avisar o controlador, já que os 3 dias úteis contam do conhecimento pelo controlador (Res. CD/ANPD 15/2024, art. 6º, § 1º).
- Contenção imediata. Revogar e trocar credenciais expostas, encerrar acessos indevidos, retirar dados publicados e preservar registros de acesso para a apuração.
- Avaliação de risco documentada. Que dados, quantos titulares, se havia dados de autenticação, sensíveis ou em larga escala e se estavam ininteligíveis (Res. CD/ANPD 15/2024, art. 5º; LGPD, art. 48, § 3º).
- Comunicação. Modelos prontos para a ANPD e para os titulares, com o conteúdo mínimo do art. 48, § 1º, da LGPD e dos arts. 6º e 9º do regulamento.
- Registro. Data de conhecimento, circunstâncias, dados e titulares afetados, avaliação de risco, medidas e motivos de eventual não comunicação (Res. CD/ANPD 15/2024, art. 10).
- Remediação e revisão. Corrigir a causa, atualizar o RIPD e as medidas de segurança e testar o plano periodicamente (LGPD, arts. 46 e 50, § 2º, I, h).
Quem responde: o órgão público e a empresa contratada
Na esfera da ANPD, órgãos e entidades públicas estão sujeitos a advertência, publicização da infração, bloqueio e eliminação dos dados, suspensões e proibição do tratamento, mas não às multas (LGPD, art. 52, § 3º). Quando há infração por órgão público, a ANPD pode enviar informe com medidas para fazer cessar a violação (art. 31). A empresa privada que atue como controladora ou operadora responde pelas sanções do art. 52, inclusive multa.
Na esfera civil, controlador ou operador que causar dano em violação à legislação de proteção de dados deve repará-lo (art. 42). O operador responde solidariamente quando descumpre a lei ou as instruções lícitas do controlador, e os controladores diretamente envolvidos respondem solidariamente (art. 42, § 1º). Responde pelos danos da violação de segurança quem, sem adotar as medidas do art. 46, der causa ao dano (art. 44, parágrafo único). Os agentes só se eximem provando que não fizeram o tratamento, que não violaram a lei ou que o dano decorre de culpa exclusiva do titular ou de terceiro (art. 43).
Para a empresa contratada, há ainda o próprio contrato administrativo: obrigações de segurança e de comunicação de incidentes descumpridas podem levar às sanções da lei de licitações aplicável e às penalidades previstas no contrato.
O que dizem os tribunais sobre dano moral por vazamento
Decisões das turmas do STJAREsp 2.130.619/SP, Segunda Turma, Rel. Min. Francisco Falcão, j. 07/03/2023 (ementa no portal do STJ)
O vazamento de dados pessoais comuns não gera, por si só, dano moral presumido; o titular deve comprovar o dano decorrente da exposição.
Decisões das turmas do STJREsp 2.121.904/SP, Terceira Turma, Rel. Min. Nancy Andrighi, j. 11/02/2025 (ementa no portal do STJ)
O vazamento de dados sensíveis fornecidos em contrato de seguro de vida gera dano moral presumido e responsabilidade objetiva da empresa, a quem cabe provar que protegeu os dados.
A diferença entre dados comuns e sensíveis importa num sistema de videomonitoramento com reconhecimento facial, porque dado biométrico vinculado a uma pessoa é dado sensível (LGPD, art. 5º, II).
O que fazer: órgãos públicos e empresas que operam sistemas para eles
- Mapear os dados de cada sistema. Separar o que é tratado para fins exclusivos de segurança pública do que segue a regra geral, como cadastros e credenciais de servidores e dados de gestão do contrato.
- Revisar o RIPD. Conferir se descreve todos os tipos de dados, a metodologia de segurança e as medidas de mitigação (LGPD, art. 38, parágrafo único), e atualizá-lo depois de cada incidente.
- Ter o plano de resposta escrito e testado. Com papéis, prazos, modelos de comunicação e registro, valendo para o órgão e para a empresa contratada.
- Ajustar o contrato. Papel de cada parte (controlador ou operador), prazo de aviso de incidente, cooperação na comunicação, auditoria e acesso do órgão às informações necessárias para responder à ANPD (LGPD, art. 39).
- Reforçar a autenticação. Senhas únicas e verificação em duas etapas para todos os usuários, com revisão periódica de acessos.
- Guardar a prova. Registros de acesso, decisões e comunicações demonstram as medidas adotadas, o que conta na dosimetria de eventual sanção (LGPD, art. 52, § 1º, VIII a X).
Perguntas frequentes
A LGPD se aplica às câmeras do Smart Sampa?
A LGPD não se aplica ao tratamento feito para fins exclusivos de segurança pública, que deve ser regido por lei específica. Mesmo assim, esse tratamento precisa observar o devido processo legal, os princípios gerais de proteção e os direitos do titular previstos na LGPD, e a ANPD deve solicitar aos responsáveis relatórios de impacto (LGPD, art. 4º, III, a, e §§ 1º e 3º). A exceção depende da finalidade exclusiva de cada tratamento.
O vazamento de senhas de um sistema público precisa ser comunicado à ANPD?
Se o incidente puder afetar significativamente direitos dos titulares e envolver dados de autenticação em sistemas, como logins e senhas, ou dados em larga escala, o controlador deve comunicá-lo à ANPD e aos titulares em 3 dias úteis do conhecimento (Resolução CD/ANPD nº 15/2024, arts. 5º, 6º e 9º). O regulamento alcança também o Poder Público, que tem regra própria só para o prazo de guarda do registro (art. 10, § 2º).
Se o vazamento foi causado por um servidor, ainda é incidente de segurança?
Sim. Para a ANPD, incidente é qualquer evento adverso confirmado que viole a confidencialidade, a integridade, a disponibilidade ou a autenticidade de dados pessoais (Resolução CD/ANPD nº 15/2024, art. 3º, XII). A definição não depende de quem causou o evento. A apuração disciplinar ou criminal corre em paralelo e não substitui avaliação de risco, registro e, se for o caso, comunicação.
A ANPD pode multar a prefeitura por um vazamento?
Não. Órgãos e entidades públicas estão sujeitos a advertência, publicização da infração, bloqueio e eliminação dos dados, suspensões e proibição do tratamento, mas não às multas (LGPD, art. 52, § 3º). A empresa privada contratada que atue como controladora ou operadora responde pelas sanções do art. 52, inclusive multa.
A LGPD obriga a ter plano de resposta a incidentes?
A LGPD prevê que o programa de governança em privacidade conte com planos de resposta a incidentes e remediação (art. 50, § 2º, I, g), e exige medidas de segurança e prevenção (arts. 6º, VII e VIII, e 46). No Município de São Paulo, o decreto que regulamenta a LGPD inclui o plano de respostas a incidentes de segurança no programa de governança (Decreto nº 59.767/2020, art. 2º, XIII).
- Vazamento de dados na empresa: o que fazer, prazo para comunicar a ANPD e responsabilidade
- RIPD e privacy by design: quando a empresa precisa do relatório de impacto à proteção de dados
- Multa da LGPD e sanções da ANPD: como funciona o processo e como a empresa se defende
- Encarregado de dados (DPO): quem precisa indicar, o que faz e quem responde perante a ANPD
Para revisar o plano de resposta a incidentes ou as cláusulas de proteção de dados de um contrato com o Poder Público, fale com o escritório. Conversar pelo WhatsApp
Conteúdo informativo, que não substitui a consulta a um advogado.